Un sito uguale a quello dell'INPS, e un'applicazione che nessuno ha controllato
Un portale pubblico copiato, e l'applicazione che nessuno store ha guardato.
Pubblicato il
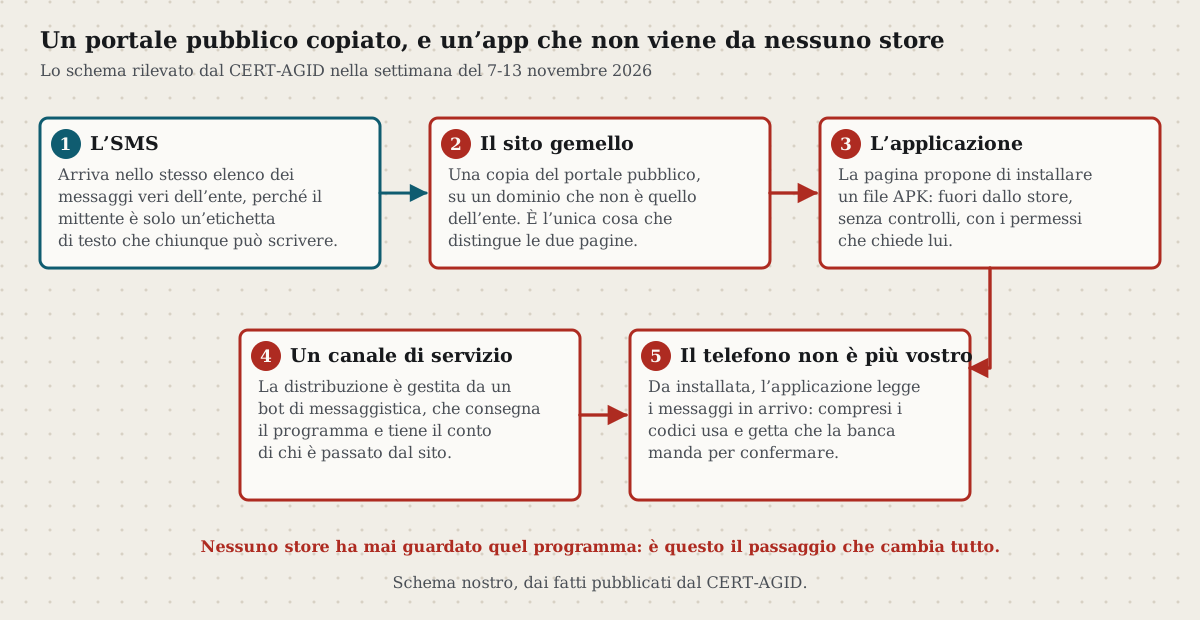
Fra i fatti segnalati dal CERT-AGID nella sintesi della settimana fra il 7 e il 13 novembre ce n'è uno che merita più attenzione di quanta gliene sia stata data in giro, e non perché sia clamoroso: anzi, è di una banalità che fa impressione. È stato individuato un sito che riproduce il portale dell'INPS, diffuso per mezzo di SMS, predisposto per distribuire un'applicazione Android. Al momento dell'analisi lo scaricamento del programma risultava simulato, cioè l'impianto era montato ma non ancora armato; la distribuzione era governata da un canale di messaggistica che consegnava il file e teneva il conto di chi era passato dal sito.
I particolari, che il CERT-AGID ha pubblicato in una scheda dell'11 novembre, sono istruttivi più del fatto in sé. Il dominio era stato registrato due giorni prima e metteva insieme la sigla INPS e la parola inglese «Italy». Il file proposto si chiamava INPS_Mobile_v4.12.0.apk, e la pagina spiegava con cura come autorizzare l'installazione da origini sconosciute e dove ritrovare il file scaricato. Il file però pesava quaranta byte ed era ovviamente finto: una barra di avanzamento che si riempiva da sola.
Due dettagli dicono il resto. La pagina era in inglese, con il selettore della lingua disattivato, il che per un sito che imita un ente italiano è insomma una svista piuttosto vistosa. E il canale di messaggistica non serviva solo a consegnare: permetteva a chi gestiva la cosa di cambiare il file servito senza toccare il link già spedito, e gli recapitava, prima di ogni scaricamento, l'indirizzo di rete del visitatore, la sua posizione approssimativa e il browser che stava usando. Il sito privilegiava chi si collegava dall'Italia e cercava di tenere fuori i programmi di scansione automatica.
Dunque non c'è, per ora, una fila di persone con il telefono infettato. C'è qualcosa di più interessante, ossia il montaggio di una truffa vista da dentro, con tutti i pezzi ancora separati e riconoscibili. Ed è un'occasione decisamente buona per guardarli uno per uno, perché sono sempre gli stessi, e perché l'ultimo di quei pezzi è l'unico che conti davvero.
Il mittente di un SMS è soltanto un'etichetta
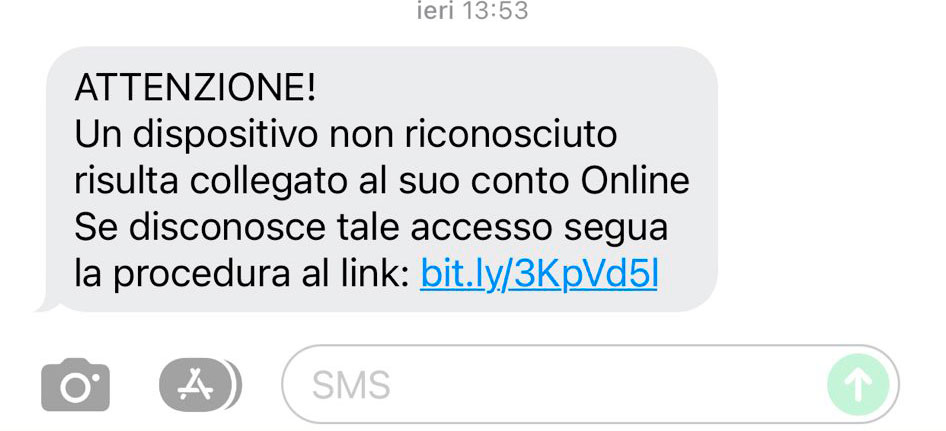
Quello degli SMS che si infilano nella conversazione vera dell'ente è un tema su cui siamo tornati più volte, dall'SMS che sembrava arrivare da PosteInfo fino alle false multe di PagoPA e SEND, che del resto in quella stessa settimana restano di gran lunga il tema più sfruttato: sessantaquattro campagne su centottantadue. La spiegazione tecnica è sempre la medesima e vale la pena ripeterla, perché continua a sorprendere: il nome che compare come mittente di un SMS non è un indirizzo, è una stringa di testo che chi spedisce sceglie, e il telefono raggruppa i messaggi per quella stringa. Scrivere «INPS» al posto del numero costa quanto scrivere qualunque altra cosa.
Il risultato è che il messaggio falso finisce nello stesso elenco di quelli veri, sotto lo stesso titolo, magari fra due comunicazioni autentiche ricevute l'anno prima. Nessun controllo ci avvisa, perché non c'è niente da controllare: la rete ha consegnato esattamente quello che le era stato chiesto di consegnare.
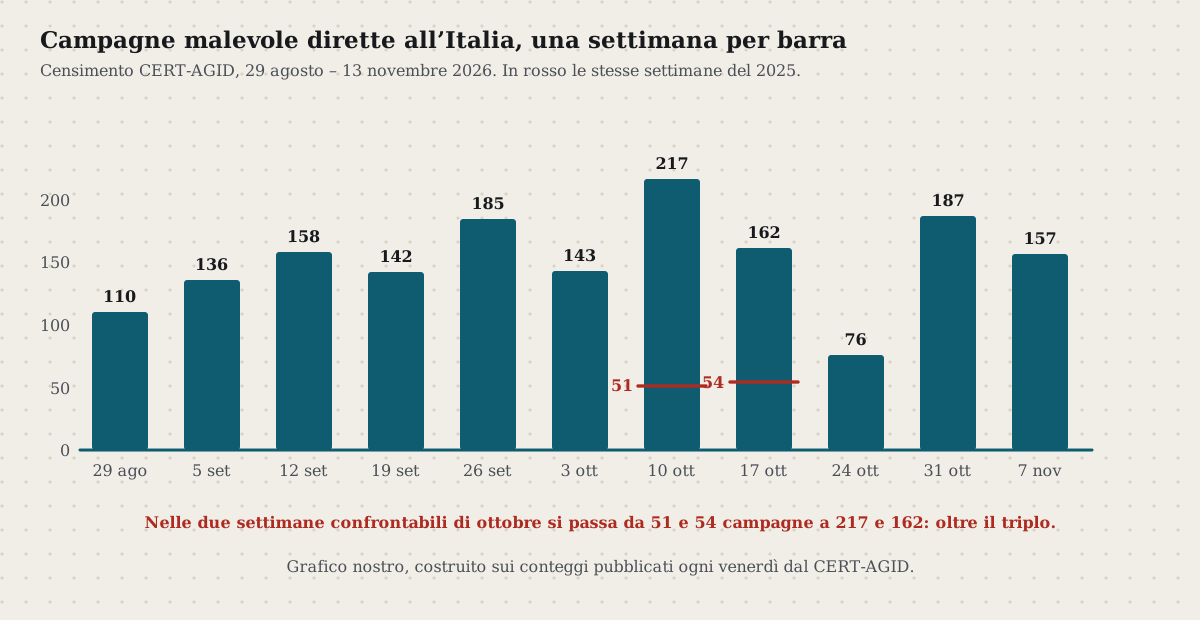
Che poi è, del resto, il motivo per cui conviene guardare i numeri e non i singoli episodi. Nelle undici settimane fra fine agosto e metà novembre il CERT-AGID ha censito duemilacinquantatré campagne, milleseicentosettantatré delle quali dirette a bersagli italiani. Ma il dato che colpisce non è certo il totale: è il confronto con lo stesso periodo dell'anno prima, dove nelle due settimane di ottobre confrontabili si passa da cinquantuno e cinquantaquattro campagne a duecentodiciassette e centosessantadue. E soprattutto cambiano le esche: nell'ottobre del 2025 in testa c'erano fatture, ordini e spedizioni, cioè messaggi pensati per chi lavora; un anno dopo ci sono multe, rimborsi, rinnovi e banche, cioè messaggi pensati per chiunque abbia un telefono.
Il sito gemello, e l'unica cosa che lo distingue
La pagina a cui il messaggio porta, in genere, è una copia fedele. Non somigliante: copiata, perché copiare un sito pubblico è dunque un'operazione che si fa con un comando solo, e il risultato è identico all'originale fin nei dettagli che nessuno guarda. Non cerchiamo quindi l'errore di ortografia o il logo sgranato, che una volta c'erano e adesso non più.
Quello che non si può copiare è l'indirizzo. Il dominio di un ente pubblico italiano finisce per .gov.it e sta in un registro che non è a disposizione di chiunque; tutto il resto — nomi lunghi, trattini, parole rassicuranti, sigle messe nell'ordine giusto — è aria. Peraltro è anche l'unica cosa che il telefono ci mostra sempre, in cima allo schermo, anche quando la pagina sotto è perfetta.
Il passaggio che cambia tutto
Fino a qui la truffa, per quanto curata, può al massimo portarci via quello che scriviamo noi: un nome utente, una password, il numero di una carta. È già molto, ovviamente, ma è un danno circoscritto e per lo più reversibile, perché le credenziali si cambiano.
L'installazione di un programma è un'altra cosa, ed è per questo che tutte queste catene finiscono lì. Un'applicazione che non passa da un negozio ufficiale non è stata guardata da nessuno: nessuno l'ha analizzata, nessuno ne ha firmato il codice, nessuno può ritirarla domani mattina. E una volta concessi i permessi che chiede — quasi sempre quello di leggere i messaggi in arrivo — il telefono smette di essere soltanto nostro, perché proprio su quei messaggi viaggiano i codici usa e getta con cui la banca conferma le operazioni. L'autenticazione a due fattori, in quel momento, continua a funzionare benissimo: semplicemente, il secondo fattore arriva anche a qualcun altro.
Che cosa facciamo, in concreto
Non apriamo i link dentro gli SMS, nemmeno quando il mittente è il nome giusto e il messaggio è scritto bene. Agli enti pubblici si arriva digitando l'indirizzo a mano o passando dall'applicazione ufficiale, e sono due gesti che costano dieci secondi.
Se una pagina è già aperta, guardiamo l'indirizzo e non il contenuto: è l'unico pezzo che il truffatore non controlla. E se quella pagina propone di installare qualcosa, la risposta è no, comunque sia confezionata la richiesta, perché nessun ente pubblico italiano distribuisce le proprie applicazioni fuori dai negozi ufficiali.
Resta infine l'abitudine che vale più di tutte le altre messe insieme, e che non ha niente di tecnico: quando un messaggio ci mette fretta, la fretta è il messaggio. Una scadenza che incombe, un rimborso che scade, un accesso che sta per essere bloccato servono a impedirci di fare la sola cosa che smonterebbe tutto, cioè fermarci due minuti e verificare altrove.