False multe PagoPA e SEND: il phishing più diffuso in Italia
Il phishing più diffuso d'Italia: 1.874 campagne censite, e ora anche via PEC.
Pubblicato il
Ci sono truffe che si riconoscono al primo sguardo e truffe che invece lavorano su un terreno già preparato da qualcun altro, e quella delle false multe appartiene decisamente alla seconda categoria, perché non ha bisogno di inventare nulla: le basta appoggiarsi a una confusione reale e diffusa su come lo Stato ci notifica oggi i propri atti. Da qualche anno esiste SEND, il servizio di notifiche digitali della pubblica amministrazione, che moltissimi italiani hanno sentito nominare senza avere mai avuto occasione di capire bene che cosa possa arrivare per suo tramite; e accanto a SEND c'è PagoPA, il sistema attraverso cui si pagano i bollettini verso gli enti pubblici, un marchio che ormai tutti associano a un pagamento legittimo. Chi costruisce queste campagne, del resto, prende in prestito due loghi che il cittadino riconosce come istituzionali, ci appoggia sopra una cifra credibile e lascia che sia la nostra incertezza a fare il resto.
I numeri servono a capire quanto il fenomeno sia grande, perché la sensazione che se ne ha ricevendo un singolo messaggio è sempre quella di un caso isolato. Il CERT-AGID, che è la struttura che sorveglia le minacce informatiche rivolte alla pubblica amministrazione italiana, segue il tema delle false multe dal 21 aprile 2025, e da allora ha censito 1.874 campagne costruite sui marchi PagoPA e SEND, condividendo con le amministrazioni accreditate 14.279 indicatori di compromissione. Nella sola settimana fra il 17 e il 23 ottobre di quest'anno le campagne rilevate sono state sessantadue, e nella settimana precedente cinquantacinque: non siamo di fronte a un'ondata passeggera, ma a un flusso che non si interrompe mai e che cambia forma con una rapidità che gli articoli di questo sito, abituati a documentare singoli tentativi, faticano a seguire.
Che cosa arriva, e che cosa chiede
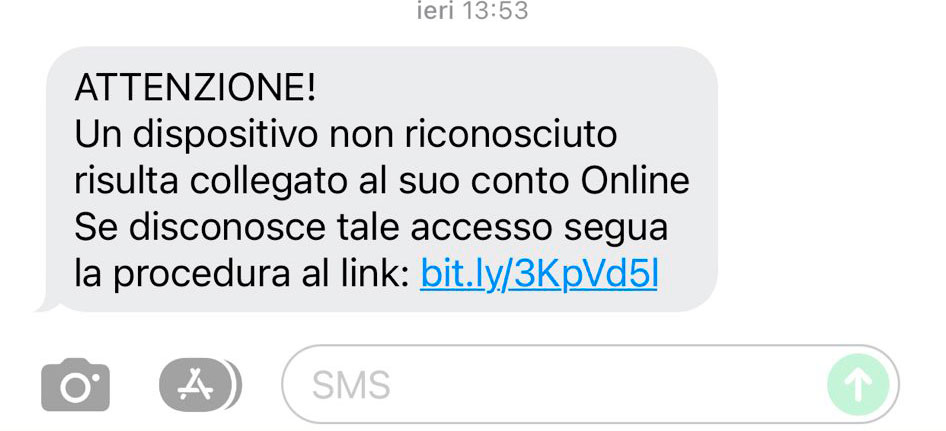
Lo schema di base è ovviamente quello che conosciamo da sempre e che abbiamo raccontato per la prima volta parlando di che cos'è il phishing: un messaggio annuncia qualcosa di spiacevole, mette una scadenza ravvicinata e offre un collegamento per risolvere subito. Qui lo spiacevole è una sanzione del Codice della Strada che risulterebbe non pagata, la scadenza è di pochi giorni e il collegamento porta a una pagina che riproduce loghi, colori e disposizione degli elementi di PagoPA in modo più che decoroso. Il canale, in genere, è l'SMS, come nel caso che avevamo documentato per il finto messaggio di PosteInfo, oppure l'email, oppure — ed è la novità di questi giorni — la posta elettronica certificata.
Quello che succede una volta aperta la pagina merita invece attenzione, perché è il punto in cui questa truffa si distingue da quelle che raccontavamo dieci anni fa. La falsa pagina non si limita a presentare un modulo: interroga un pannello di controllo sul server ogni mezzo secondo, in attesa di istruzioni su quale schermata mostrare. In altri termini dall'altra parte c'è qualcuno che segue la vittima in tempo reale e decide quando farle vedere la richiesta dei dati anagrafici, quando quella dei dati della carta e quando quella del codice di verifica che la banca invia per autorizzare l'operazione. Il sito clone di cui parlavamo a proposito di quella finta email di Unicredit era una pagina ferma; questa è una conversazione.
Quando il mittente è autentico: la variante via PEC
Il 27 ottobre il CERT-AGID ha segnalato una variante che vale la pena di esaminare, perché smonta un'abitudine mentale che ci siamo costruiti con le migliori intenzioni. Il messaggio parte da una casella PEC vera, appartenente a un mittente reale che è stato compromesso, e arriva con circa trecentoquaranta indirizzi in copia. Chiede 198 euro, e avverte che in caso di ritardo l'importo salirà a 268. Le pagine di destinazione sono ospitate su un dominio con estensione russa.
Qui il problema è decisamente evidente: siamo abituati a considerare la posta certificata un canale più affidabile della posta ordinaria, e in effetti lo è quanto all'identità del mittente, ma proprio per questo un messaggio che arriva da una PEC autentica supera senza sforzo il filtro di diffidenza che avremmo applicato a una mail qualunque. La certificazione garantisce che quel messaggio è stato spedito da quella casella; non garantisce in alcun modo che a spedirlo sia stato il suo legittimo proprietario. E trecentoquaranta indirizzi in copia, che in una comunicazione istituzionale vera non si vedrebbero mai, sono l'unico dettaglio che in quel messaggio stona davvero.
Come ci si difende, concretamente
La regola, comunque, vale per tutte e tre le forme in cui questa campagna circola, ed è la stessa che ripetiamo dal 2012 quando parliamo del principio del dubbio: non si parte mai dal collegamento che ci è stato mandato. Se davvero esiste una sanzione a nostro carico, la troveremo aprendo l'app IO, oppure il sito dell'ente che l'avrebbe elevata, oppure il portale PagoPA digitando noi l'indirizzo — e se non la troviamo, non esiste. Non c'è nessuna circostanza in cui un ritardo di qualche ora nel pagare una multa produca conseguenze peggiori di quelle che produce consegnare i dati della carta a uno sconosciuto.
Due dettagli, peraltro, aiutano a decidere in fretta. Una notifica autentica non chiede mai, in una pagina web, il nostro nome, il codice fiscale e la data di nascita: l'ente che ci ha multato quei dati li ha già, è per questo che ci sta scrivendo. E nessun pagamento legittimo verso la pubblica amministrazione richiede il codice che la banca ci invia per confermare l'operazione da inserire in un sito diverso da quello della banca. Se una di queste due cose accade, siamo sulla pagina sbagliata, e l'unica mossa sensata è chiuderla.