Lottomatica - Carta Paypal bloccata per contraffazione? Nuovo tentativo di phishing
Il pretesto del conto bloccato per creare urgenza.
Pubblicato il
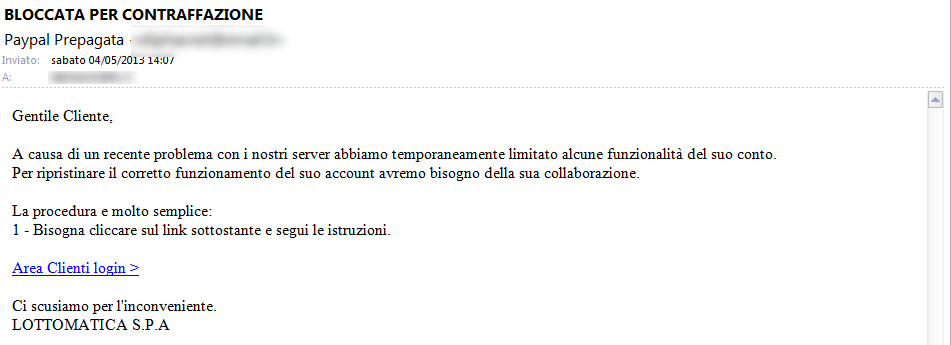
A differenza però di altri tentativi omologhi, dobbiamo dire che in questo caso la mail è scritta in un italiano corretto ed anche molto "plausibile": non è eccessivamente "allarmante", non è colloquiale, insomma ha esattamente il tenore delle mail vere che provengono da questa tipologia di mittenti; nel caso in cui avessimo avuto un conto Lottomatica con collegata una prepagata Paypal, molto probabilmente avremmo avuto da pensare prima di individuare questo nuovo tentativo di truffa.
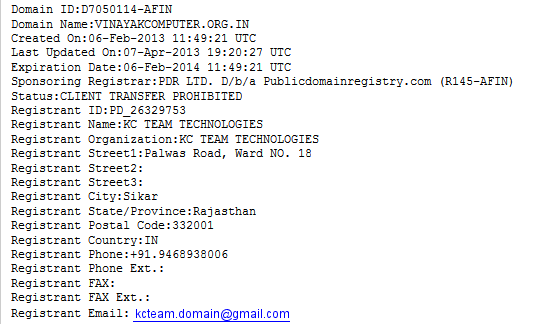
Il link riportato alla voce "Area Clienti Login", ovviamente, non rimanda al sito della Lottomatica, ma all'indirizzo "http://iasjudliry.vinayakcomputer.org.in", in una sottopagina interna; il dominio, come abbiamo potuto appurare tramite un semplice "whois" appartiene ad una azienda indonesiana, come si può vedere dallo screenshot che riportiamo qui sotto:
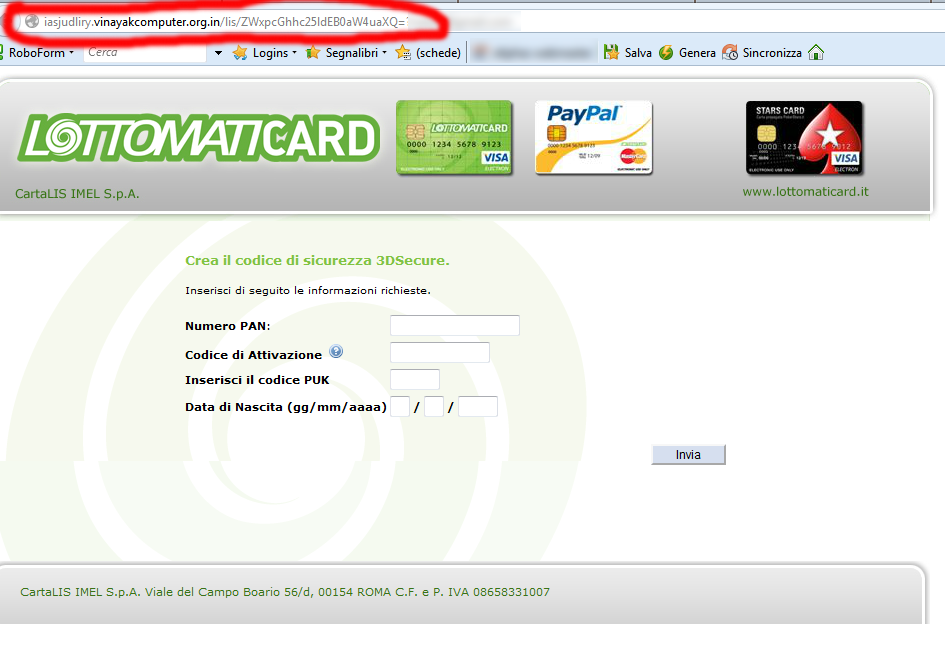
L'home page del sito "http://vinayakcomputer.org.in/" ci sembra assolutamente lecita, anzi si tratta di un sito che promuove l'istruzione e l'informatica in Indonesia; ed il sottodominio "iasjudliry.vinayakcomputer.org.in" ospita la pagina normale di "Apache", attraverso cui gli amministratori del sito possono controllare se tutto funziona correttamente nel portale; di conseguenza l'indirizzo di phishing, con ogni probabilità, è stato inserito nel sito all'insaputa dei legittimi proprietari, sfruttando un bug del sistema, come sempre più spesso accade; di conseguenza gli autori del phishing ed i proprietari del sito non coincidono, anzi si potrebbe dire che i proprietari del sito sono le prime vittime dei truffatori online. Se andiamo invece all'indirizzo riportato nella mail ci ritroviamo difronte ad una finta pagina web di Lottomatica, come appare nello screenshot che riportiamo qui sotto; ovviamente l'indirizzo web che compare nella barra indirizzi non è certo quello di Lottomatica, il che ci facilita il compito nel comprendere che si tratta di un tentativo di truffa (abbiamo cerchiato l'indirizzo con il rosso, ed abbiamo sfumato la parte finale che riportava l'indirizzo email a cui abbiamo ricevuto la mail)
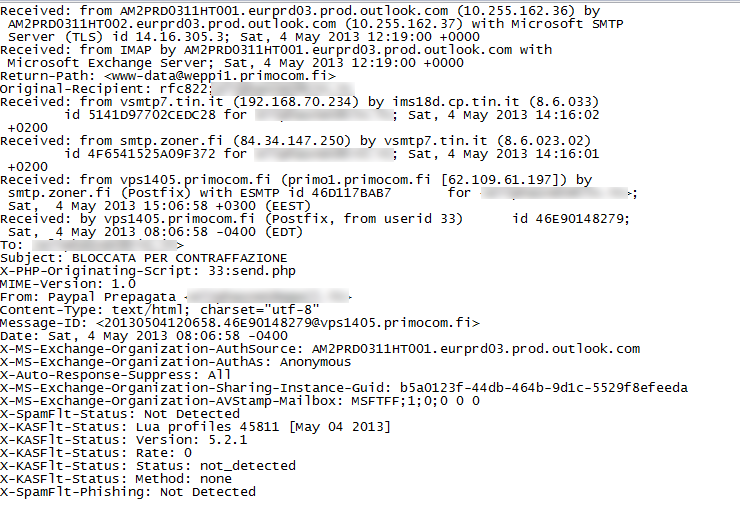
Da quel che possiamo capire provando a contattare i server .fi indicati nell'header, ci appare chiaro che quei server ospitano una pluralità di siti, e molto probabilmente, anche in questo caso l'indirizzo di partenza dell'email è stato "hackerato", quindi così come il sito indonesiano, anche quello finlandese risultano, almeno prima facie, estranei all'attività truffaldina del phisher, che ha anche in questo caso approfittato di un bug di sistema ed utilizzato questo dominio per inviare l'email.
Fatto sta, che noi non ci siamo cascati; ma ovviamente conoscere questi fenomeni (e spiegarli, come proviamo a fare noi), crediamo possa evitare di far incorrere in spiacevoli (quanto meno) fraintendimenti. Speriamo di essere stati utili